
Разграничение прав доступа в кадровой системе — это настройка ролей и уровней доступа, при которой каждый пользователь видит и меняет только те кадровые документы и персональные данные, которые нужны ему для работы. Кадровик работает с трудовыми договорами, руководитель согласует заявления своего отдела, рядовой сотрудник видит только свои приказы и расчётные листки. Без такой настройки к базе персональных данных получают доступ люди, которым это не положено, а компания попадает под ответственность по 152-ФЗ. Разберём, какие роли настраивают в КЭДО, что требует закон, как выстроить матрицу доступа и где чаще всего ошибаются при внедрении.
Автор статьи — Юлия К, специалист по кадровому делопроизводству, трудовому праву и электронному документообороту с опытом более 10 лет. Имеет высшее юридическое образование (трудовое право), более 10 лет в кадровом консалтинге, практический опыт внедрения КЭДО и ЭЦП. Автор публикаций в профильных изданиях по HR.
Что такое разграничение прав доступа в кадровой системе
Разграничение прав доступа строится на простом принципе: доступ выдаётся под задачу, а не под должность вообще. В теории безопасности это называют ролевой моделью. Пользователь получает роль, роль привязана к набору прав, а права — к конкретным действиям над документами. Посмотреть. Создать. Подписать. Согласовать. Выгрузить архив. Каждое действие можно включить или отключить для роли отдельно.
Зачем это нужно вообще. Кадровая система хранит самое чувствительное, что есть в компании — паспортные данные, СНИЛС, ИНН, сведения о зарплате, о больничных, о судимостях кандидатов, о состоянии здоровья. Всё это персональные данные, часть из них — специальной категории. И если к этому массиву имеет доступ, условно, вся бухгалтерия и половина офиса, то утечка становится вопросом времени, а не вероятности. Разграничение прав закрывает эту дыру на уровне архитектуры, до того как что-то произошло.
Работает это через три механизма, которые в связке дают юридически значимый и безопасный процесс. Аутентификация — система понимает, кто пришёл (логин, пароль, вход через ЕСИА, двухфакторка). Авторизация — система проверяет, что этому пользователю разрешено, и пускает только туда. И протоколирование — каждое действие пишется в журнал, чтобы потом можно было поднять, кто, когда и что открывал. В КЭДО, построенном на связке с Госуслугами и Госключом, аутентификация пользователя обеспечивается на всех этапах — от входа в личный кабинет до подписания документа усиленной электронной подписью.
Юлия К, специалист по внедрению КЭДО:
«Первое, что мы смотрим на старте проекта — кто и к чему реально должен иметь доступ. Не по должности из штатки, а по задачам. Часто выясняется, что у половины отдела кадров стоит роль админа «чтобы удобнее было». Это первые грабли, которые надо разбирать до того, как систему раскатали на всю компанию.»

Роли и уровни доступа в КЭДО
Стандартный набор ролей в кадровой системе сложился на практике внедрений и почти не меняется от компании к компании. Меняется только детализация прав внутри роли. Ниже — базовый костяк, от которого отталкиваются при настройке.
- Администратор системы. Настраивает саму систему, заводит пользователей, раздаёт роли, управляет справочниками. Важный нюанс: администратор — это не тот, кто видит все кадровые документы. Хороший админ управляет доступом, но сам в трудовые договоры не лезет. Разделение админских и кадровых прав — базовое требование безопасности.
- Специалист по кадрам (кадровик). Создаёт и ведёт кадровые документы — приказы, договоры, допники, графики отпусков. Видит персональные данные сотрудников в объёме своих задач. Обычно это самая нагруженная правами роль после админа.
- Руководитель подразделения. Согласует документы своих подчинённых, видит данные только своего отдела. Заявление на отпуск сотрудника из соседнего департамента он открыть не должен.
- Бухгалтер / расчётчик. Работает с расчётными листками, табелями, справками о доходах. Доступ к трудовым договорам ему, как правило, не нужен — только к тому, что влияет на расчёт.
- Рядовой сотрудник. Видит только свои документы в личном кабинете, подписывает то, что ему прислали, формирует заявления в свой адрес работодателя. Чужих данных не видит вообще.
- Аудитор / контролёр. Роль только на чтение и на выгрузку журналов. Ничего не меняет, но может поднять историю действий. Нужна для внутренних проверок и для разбора конфликтов.
Отдельно стоит роль службы безопасности — при проверке кандидатов с доступом к критичным системам или к коммерческой тайне СБ работает с анкетами и согласиями, но в текущий кадровый архив её пускать необязательно. Тут всё зависит от политики компании.
Матрица доступа — это таблица, где по строкам роли, по столбцам типы документов или действия, а на пересечении — что разрешено. Она и есть итоговый документ настройки. Утверждается вместе с положением о защите персональных данных. Пример упрощённой матрицы:
| Роль | Свои документы | Документы отдела | Весь архив | Журнал действий |
|---|---|---|---|---|
| Администратор | — | — | настройка | да |
| Кадровик | да | да | да | нет |
| Руководитель | да | да | нет | нет |
| Сотрудник | да | нет | нет | нет |
| Аудитор | чтение | чтение | чтение | да |
В практике Азбуха мы почти всегда начинаем внедрение КЭДО именно с этой таблицы, а не с настройки самой системы. Пока не понятно, кто к чему допущен, любая техническая настройка — это стрельба вслепую.

Требования 152-ФЗ и ТК РФ к разграничению доступа
Разграничение прав доступа — не добрая воля работодателя, а прямое следствие закона о персональных данных. 152-ФЗ обязывает оператора обеспечить защиту персональных данных от неправомерного доступа, а разграничение прав — один из основных организационных механизмов этой защиты. Кадровые данные почти целиком попадают под определение персональных, а сведения о здоровье и о судимостях — под специальную категорию с усиленными требованиями.
Практический минимум, который проверяют при аудите: доступ к персональным данным должен быть у ограниченного круга лиц, этот круг закреплён приказом, у каждого допущенного есть основание, а сам факт доступа фиксируется. Порядок обработки и защиты закрепляется в положении о персональных данных, а перечень допущенных — отдельным приказом. Актуальные требования к обработке персональных данных и разъяснения регулятора публикует Роскомнадзор на своём сайте rkn.gov.ru — туда стоит заглядывать перед пересмотром внутренних документов.
С ТК РФ отдельная история. Раздел про КЭДО (статьи 22.1-22.3) не описывает роли доступа прямо, но задаёт рамку. Перевод на электронный кадровый документооборот — только с согласия работника. Расходы на получение и использование электронной подписи несёт работодатель, переложить их на сотрудника нельзя. А значит и учётные записи, и доступ, и подпись работодатель организует за свой счёт и под свою ответственность.
Юлия К, эксперт по трудовому праву и защите персональных данных:
«152-ФЗ не говорит «сделайте пять ролей и матрицу». Он говорит — обеспечьте, чтобы к персональным данным не лез кто попало. А уж как вы это технически закроете — ваша забота. Но когда приходит проверка, первым делом просят приказ о допуске и журнал. Нет журнала — считай, разграничения нет, как ни настраивай учётки.»
При этом важно не перепутать типы электронной подписи в контексте доступа. УНЭП, выпущенная через Госключ, по оценке разработчиков даёт около 70% гарантии — усиленная идентификация при личном присутствии или через биометрию там не проводится, отсюда и не сто процентов. Для внутренних кадровых документов этого обычно хватает, но для чувствительных операций компании закладывают более строгую аутентификацию. Это тоже часть разграничения — не только кто видит документ, но и чем он его подписывает.
Как настроить разграничение прав доступа: пошаговая инструкция
Показать пошаговую инструкцию
- Шаг 1. Опишите процессы. Составьте перечень кадровых операций и участников каждого маршрута: кто создаёт документ, кто согласует, кто подписывает, кто хранит.
- Шаг 2. Определите роли. Сгруппируйте участников в роли (администратор, кадровик, руководитель, сотрудник, аудитор) по принципу минимально необходимого доступа.
- Шаг 3. Постройте матрицу доступа. Сведите роли и типы документов в таблицу, отметьте разрешённые действия на каждом пересечении.
- Шаг 4. Закрепите документально. Утвердите положение о защите персональных данных и приказ о перечне лиц, допущенных к обработке.
- Шаг 5. Настройте систему. Заведите учётные записи, назначьте роли, включите двухфакторную аутентификацию и протоколирование действий.
- Шаг 6. Проверьте на пилоте. Обкатайте права на пилотной группе, убедитесь, что никто не видит лишнего, и только потом раскатывайте на всю компанию.
Как разграничение прав работает в разных системах
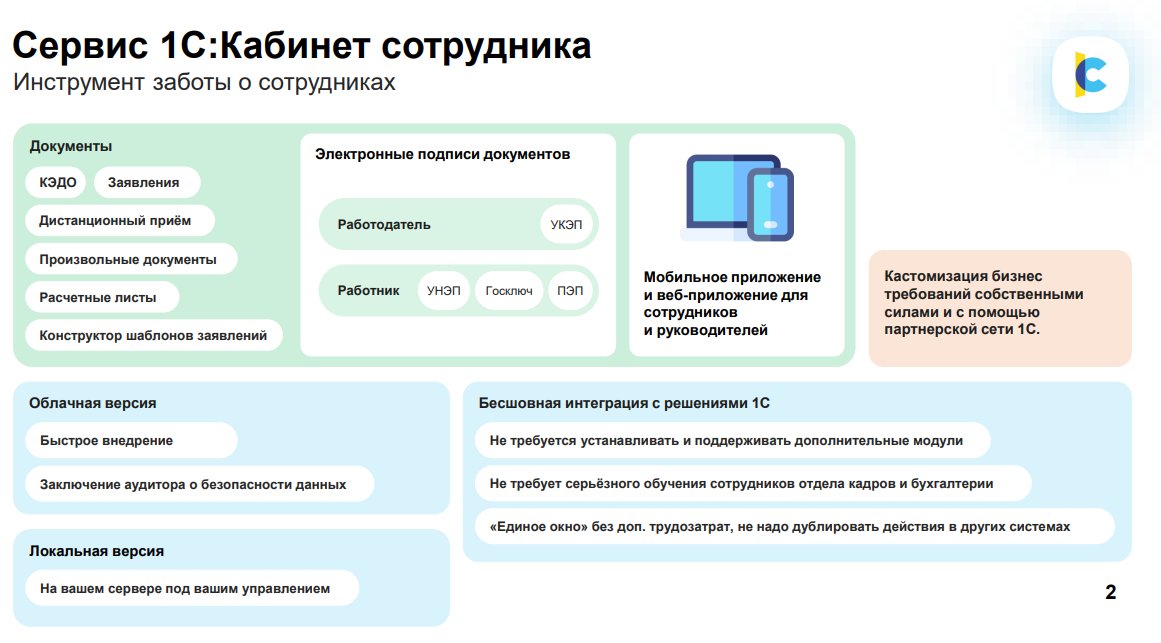
Механика ролей отличается от платформы к платформе, но логика одна. В 1С:ЗУП права раздаются через роли и профили групп доступа, можно ограничить доступ вплоть до конкретной организации, подразделения или вида документа. Зупник настраивает это на уровне ролей типовой конфигурации плюс расширения под задачи заказчика. В сервисах вроде 1С:Кабинет сотрудника рядовому работнику по умолчанию доступны только его собственные документы — он видит свои приказы, подаёт заявления, подписывает то, что прислал работодатель, и физически не может открыть чужую карточку.
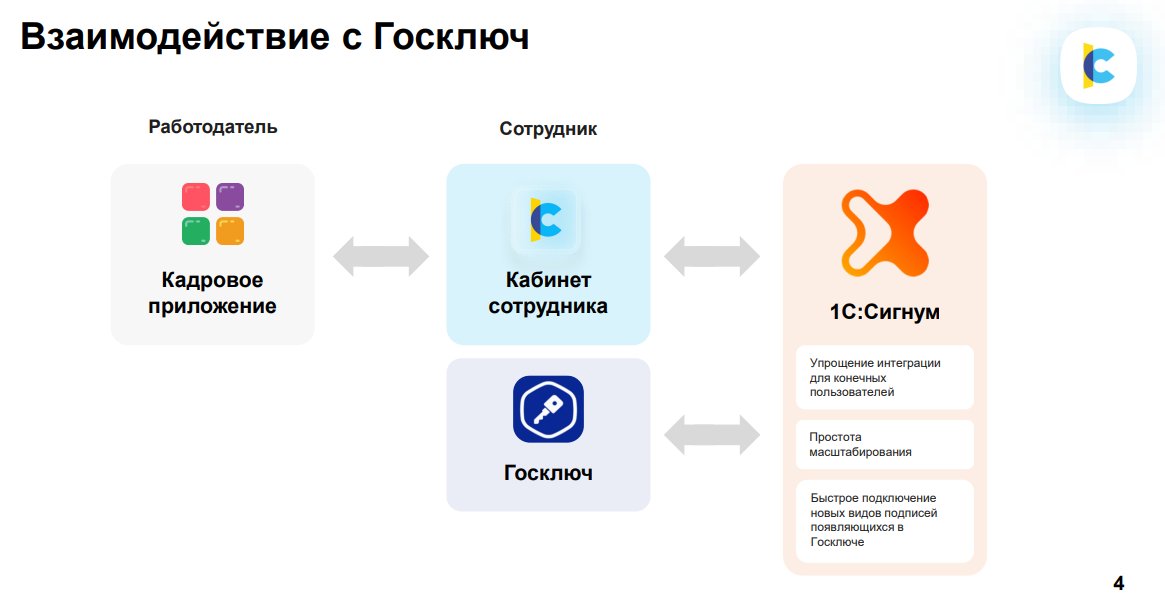
В специализированных КЭДО-платформах, интегрированных с ЕСИА и Госключом, разграничение работает в два контура. Внутренний — роли внутри системы работодателя. Внешний — государственная аутентификация при входе и подписании. Электронные документы при этом передаются по зашифрованному каналу, что исключает перехват или подмену. Отдельно проговорю частый страх заказчиков: при подписании через национальный мессенджер учётная запись не получает доступ ко всем документам сотрудника — в чат-бот направляется конкретный документ, работник выбирает подпись, подписывает, и обратно приходит только этот документ с файлом подписи. Массового доступа к архиву тут не возникает.
Наши специалисты при интеграции всегда закладывают разделение контуров — систему хранения держим отдельно от инструмента подписания. Подписанные документы и открепленная подпись в формате sig хранятся в информационной системе работодателя, а не растворяются где-то на стороне. Это принципиально для последующего аудита и для доказательной базы при разборе конфликтов.
Настройка ролей и матрицы доступа под требования 152-ФЗ — тот этап, где ошибка всплывает не сразу, а на проверке или при утечке. Если не хочется собирать грабли самостоятельно, эту часть внедрения КЭДО можно передать нашим специалистам: разложим роли по задачам, подготовим положение и приказ о допуске, настроим протоколирование.
Образцы документов для настройки прав доступа и защиты данных
Открыть список
| Документ | Скачать |
|---|---|
| Положение о персональных данных | Скачать |
| Согласие на обработку персональных данных | Скачать |
| Положение о ведении КЭДО | Скачать |
| Приказ о введении КЭДО | Скачать |
| Приказ об утверждении Положения о КЭДО | Скачать |
| Должностная инструкция (шаблон) | Скачать |
| Соглашение о применении ПЭП и НЭП | Скачать |
| Заявление-согласие на КЭДО | Скачать |
| Согласие на обработку ПДн для сертификата | Скачать |
| Согласие на проверку службой безопасности | Скачать |
Типичные ошибки при настройке прав доступа
Ошибки в разграничении доступа стоят дорого, но всплывают с задержкой. Разберу те, что встречаются в каждом втором проекте.
Роль администратора для всех кадровиков. Делают ради удобства — чтобы никто не прибегал за доступом. В итоге любой человек в кадровой службе может править настройки, менять чужие права и открывать весь архив. Цена ошибки: при утечке невозможно установить виновного, а по 152-ФЗ штраф на юрлицо за нарушение обработки персональных данных доходит до сотен тысяч рублей, и с 2025 года суммы выросли.
Отсутствие журнала действий. Систему настроили, роли раздали, а протоколирование не включили или логи не хранят. Формально доступ разграничен, а доказать, кто что открывал, нечем. При проверке это трактуется не в пользу работодателя. Цена ошибки: разбор любого инцидента превращается в слово против слова.
Права не отзываются при увольнении. Сотрудник ушёл, а учётка живёт. Классика. Бывший работник или тот, кто знает его пароль, сохраняет доступ к данным. Цена ошибки: неконтролируемый доступ уволенного к персональным данным действующих сотрудников — прямое нарушение.
Нет пилота. Настройку прав раскатывают сразу на всю компанию. А потом выясняется, что руководители видят чужие отделы, а половина сотрудников вообще не может войти. Цена ошибки: месяц на устранение того, что пилотная группа выявила бы за неделю.
Юлия К, консультант по кадровым процессам и КЭДО:
«Самый частый головняк — учётки уволенных. Кадровик уволил человека в системе, а доступ ему никто не снёс, потому что за это отвечает админ, а админ не в курсе. Мы поэтому всегда связываем отзыв прав с кадровым событием: уволили в системе — учётка автоматически гаснет. Иначе через год у вас десятки живых учёток людей, которых в компании давно нет.»
Юлия К, специалист по защите персональных данных:
«Разграничение прав без положения о ПДн и приказа о допуске — это просто галочки в интерфейсе. Юридически защищённым доступ становится тогда, когда есть бумага: кто допущен, на каком основании, к какому объёму данных. Настроить учётки может любой 1Сник, а вот увязать это с законом — уже другая история.»
Стоимость внедрения КЭДО с разграничением прав в 2026 году
Итоговая стоимость зависит от численности штата, выбранного тарифа и глубины настройки прав — базовое разграничение входит в стандартные тарифы, а on-premise, двухфакторная аутентификация и УКЭП идут на старших. Ниже — тарифы сервиса Азбуха по КЭДО.
| Тариф / Услуга | Стоимость | Условия |
|---|---|---|
| Лайт (базовый КЭДО, УНЭП) | 490 руб./сотрудника в год | до 70 человек |
| Стандарт (маршруты, модуль ЛНА, 1С:ЗУП) | 390 руб./сотрудника в год | от 70 до 500 человек |
| Корпоративный (on-premise, УКЭП, двухфакторка) | от 290 руб./сотрудника в год | от 500 человек |
| Азбука.КЭДО (модуль) | от 290 руб./год за сотрудника | пробный период 30 дней |
| Азбука.HCM (всё в одном) | от 8 900 руб./мес. | от 50 сотрудников |
Разграничение прав — не отдельная платная опция, а часть настройки при внедрении. На тарифе Стандарт вы получаете маршруты согласования и роли под них, на Корпоративном добавляется двухфакторная аутентификация и on-premise-размещение для тех, кому нужен полный контроль над инфраструктурой. Точная сумма считается по численности и набору модулей — актуальные цены сервиса Азбуха помогут сориентироваться под вашу компанию.
Аудит и контроль доступа
Настроить права — половина дела. Вторая половина — следить, чтобы они не расползались. Права имеют свойство накапливаться: человек перешёл в другой отдел, старый доступ остался, добавился новый. Через год у активного сотрудника набор прав, который уже никто не может объяснить. Поэтому нужна регулярная ревизия — раз в полгода или чаще прогонять матрицу и сверять, у кого что стоит и почему.
Протоколирование — основа контроля. Журнал фиксирует, кто вошёл, что открыл, что подписал, что выгрузил. Применение усиленной электронной подписи обеспечивает сохранение цифрового следа и невозможность правки уже подписанного документа. Это и есть доказательная база: при разборе конфликта или при проверке поднимается история, и видно всю цепочку действий. За время работы сервиса Азбуха мы не раз убеждались, что именно журнал спасает работодателя в спорных ситуациях — когда сотрудник заявляет, что ничего не подписывал, а в логах чёрным по белому дата, время и факт подписания.
Контроль доступа замыкается на кадровые события. Приняли человека — завели учётку с нужной ролью. Перевели — пересмотрели права. Уволили — отозвали доступ. Если эта связка автоматизирована, ручных ошибок почти не остаётся. Если нет — остаётся надеяться, что кадровик и админ вовремя друг другу написали, а это, как показывает практика, работает через раз.
Вывод
Разграничение прав доступа в кадровой системе — это не про галочки в интерфейсе, а про связку из трёх вещей: продуманной ролевой модели, документального основания (положение о ПДн плюс приказ о допуске) и работающего протоколирования. Настроить роли можно за пару дней, а вот увязать их с требованиями 152-ФЗ и ТК РФ, обкатать на пилоте и завязать на кадровые события — задача, которая и отделяет реальную защиту данных от её видимости. Начинайте с матрицы доступа, а не с кнопок в системе, отзывайте права при увольнении и держите журнал — тогда и проверка не страшна, и утечка не превратится в разбор без виноватых.
Часто задаваемые вопросы
Обязательно ли издавать приказ о лицах, допущенных к персональным данным?
Может ли администратор системы видеть все кадровые документы?
Что такое матрица доступа и как её составить?
Получает ли Госключ или мессенджер доступ ко всем документам сотрудника?
Как разграничивается доступ рядового сотрудника?
Нужно ли включать двухфакторную аутентификацию?
Почему у УНЭП Госключа уровень защищённости оценивают в 70%?
Что происходит с правами доступа при увольнении?
Как часто нужно проводить ревизию прав доступа?
Зачем нужна роль аудитора и чем она отличается от кадровика?
Кто оплачивает электронную подпись для доступа к КЭДО?
Как разграничение прав помогает при проверке или конфликте?
Вы разобрались, как устроено разграничение прав в кадровой системе: роли, матрица доступа, требования 152-ФЗ, протоколирование и связка с кадровыми событиями. Собрать всё это в работающую конфигурацию — отдельная задача, где важна не только техника, но и юридическое основание.
Сервис Азбуха внедряет КЭДО с настройкой ролей и защиты данных под ключевые требования законодательства. Мы разложим доступ по задачам, подготовим положение о персональных данных и приказ о допуске, настроим двухфакторную аутентификацию и журналы, а перед запуском обкатаем права на пилотной группе, чтобы никто не увидел лишнего. За время работы мы помогли выстроить кадровые процессы сотням компаний разного масштаба.

